


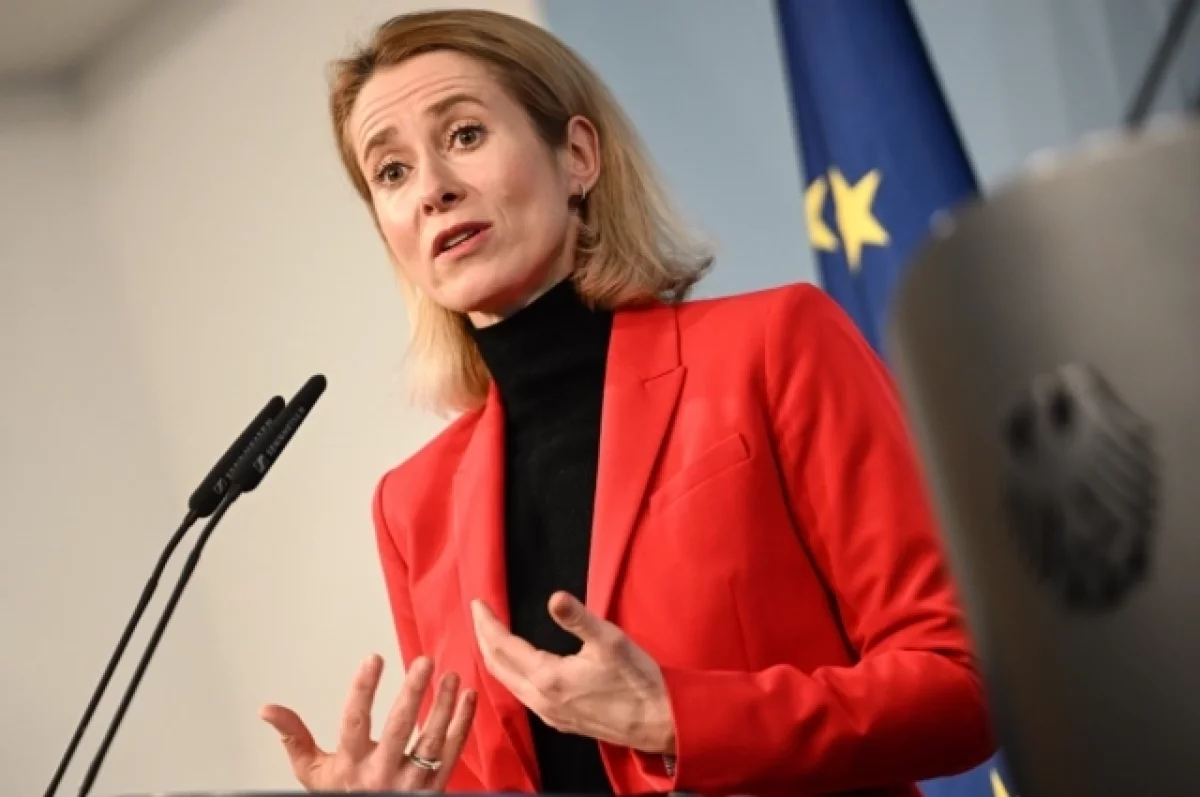


Хакеры могут жёстко ответить на киберугрозы главы евродипломатии Каи Каллас и взломать её базы данных. Об этом в эксклюзивном комментарии aif.ru рассказал хакер PalachPro. Адвокат Дмитрий Аграновский объяснил, по каким статьям УК РФ Каллас могут привлечь за предложение украсть данные участников СВО.
«Взломать Каллас можно, как и любого западного чиновника»
Кая Каллас заявила, что Евросоюз может выкрасть сведения о российских военнослужащих, принимающих участие в спецоперации (СВО), чтобы ввести против них санкции.
Киберугрозы Каи Каллас не остались без внимания. Хакер PalachPro отметил, что её базы данных могут быть взломаны.
«Взломать Каллас в теории можно, как и любого другого западного чиновника. Вопрос в ресурсах, времени и уровне подготовки. В развитых странах Европы с безопасностью в целом неплохо, но далеко не идеально. Даже у крупных ведомств бывают утечки и косяки сотрудников», — объяснил он.
То есть речь не о фантастическом сценарии, а о вполне реалистичной операции: европейская кибербезопасность, по оценке хакера, далека от идеала, а слабое звено — человеческий фактор. Утечки и ошибки сотрудников случаются даже в крупных ведомствах, и именно это делает теоретический взлом не таким уж невероятным.
Какие тайны хранят в ведомстве Каллас
Хакер PalachPro объяснил, какие данные могут добыть взломщики баз ведомства Каллас.
«Самое интересное в её ведомстве — внутренняя переписка, закрытые переговоры, планы по санкциям против России, дипломатические отчёты и документы, которые ещё не вышли в публичное поле», — рассказал он о том, что может храниться в базах ведомства.
Иными словами, ценность представляет не столько личная информация, сколько кухня европейской дипломатии. Если такие данные будут вскрыты, под удар попадёт не только репутация Каллас, но и всё её ведомство.
Срок до 10 лет за воровство персональных данных
Как отметил в эксклюзивном комментарии aif.ru адвокат Дмитрий Аграновский, Каю Каллас могут привлечь к ответственности по нескольким статьям Уголовного кодекса РФ за предложение взломать базу данных об участниках СВО, за подобные деяния ответственность предусмотрена и в Европе.
«На мой взгляд, здесь больше всего подходит часть 5 статьи 272.1 УК РФ (Незаконное использование и (или) передача, сбор и (или) хранение компьютерной информации, содержащей персональные данные — ред.). Это незаконное использование или передача, хранение доступа к персональным данным, совершенное организованной группой. По этой статье предусмотрено до 10 лет лишения свободы. Это тяжкая статья», — сказал Аграновский.
Также он допустил, что Каллас можно привлечь к ответственности по части 3 статьи 272 УК РФ (неправомерный доступ к компьютерной информации).
«Это деяние, совершенное группой лиц по предварительному сговору или организованной группой, либо лицом с использованием своего служебного положения. Тут срок до пяти лет и штрафы», — уточнил собеседник aif.ru.
История вокруг Каи Каллас показывает, что европейская дипломатия в своей русофобии готова пойти на воровство персональных данных. Ответ на это может быть симметричным: по оценке хакера PalachPro, взломать ведомство Каллас теоретически возможно, а самое ценное там — внутренняя переписка, закрытые переговоры и неопубликованные планы по санкциям. При этом адвокат Аграновский напоминает, что само предложение о краже персональных данных участников СВО подпадает под тяжкие статьи УК РФ — вплоть до 10 лет лишения свободы, — а аналогичные нормы есть и в Европе. Иными словами, Каллас рискует не только репутацией, но и вполне конкретной уголовной ответственностью, а её ведомство — утечкой самой чувствительной информации.
Подписывайтесь на АиФ в  MAX |


